- A+
所属分类:智能汽车
【CNMO科技消息】据外媒报道,两名安全研究人员通过利用两家主要汽车制造商Android应用及身份认证平台中的漏洞,远程访问了澳大利亚和美国的联网汽车,可执行解锁车辆、启动发动机、闪烁车灯和鸣笛等操作。目前,涉事车企身份未被公开。
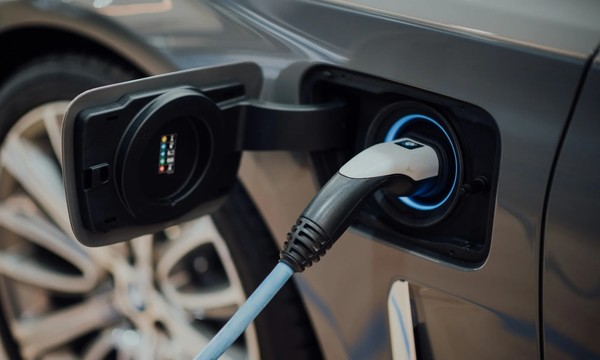
电动汽车
研究人员Shubham Shah和Sam Curry于2026年早些时候开展测试。两条攻击链均涉及两家车企使用的ForgeRock身份平台。澳大利亚版本的攻击中,研究人员先通过公开车牌查询工具获取车辆识别码,再以此查询内部API,获得车主个人信息及电子邮箱地址。
研究人员还发现,原本用于预发布环境的ForgeRock OpenIDM管理员凭据被硬编码在系统中,且同样可在生产环境使用。他们利用路径遍历漏洞绕过Web应用防火墙过滤,调用内部管理员API,仅凭车主邮箱地址即可接管账户并生成身份验证令牌,随后通过移动应用向车辆发送远程指令。
美国版本的攻击过程更复杂。研究人员同样通过路径遍历绕过防火墙,并利用路径解析混淆进入Apache Felix管理控制台。借助Felix的OSGi网络控制台出厂默认凭据取得管理员权限后,他们运行内联Groovy脚本,获得身份服务器的命令行访问权限。此后,研究人员可查询本地管理员API,查看或修改用户账户数据,并登录车主账户发送车辆控制指令。
披露时间线显示,研究人员于2026年初联系受影响车企,相关漏洞在车企收到报告后两小时内完成修复。